Hai, para pengunjung blog farouk.id yang setia! Sila nikmati kopi terlebih dahulu, bapak-bapak.
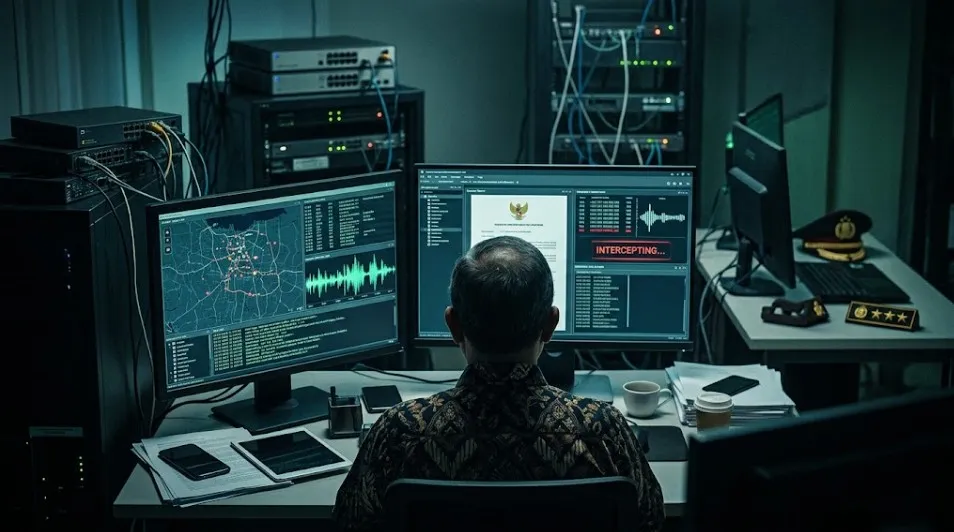
Sehari-dua ini berita nasional sangat hangat mengupas tentang kasus dugaan penyadapan nomor telepon Presiden kita oleh mantan pejabat kepolisian. Sangat ramai sekali di grup-grup Whatsapp. Ketika orang-orang politik sedang sibuk membicarakan tentang motif dan siapa backingnya, saya malah gatal ingin melihat dari sisi dapur IT-nya.
Bagi kita-kita yang sehari-hari menangani server, database, atau bahkan ngoprek jaringan, kasus ini sebenarnya memberikan pelajaran yang sangat mahal tentang keamanan sistem. Kasus ini bukanlah tentang hacker dari luar negeri yang meretas sistem dengan coding yang sangat canggih, melainkan murni tentang Insider Threat - ancaman dari dalam.
Kita ulik sedikit jeroan teknisnya dengan bahasa santai saja, ya.
1. Mainan Kelas Berat: LIMS (Lawful Interception Management System)
Jika kita di level server rumahan atau kantor mungkin biasa memantau traffic dengan dashboard yang sederhana atau bahkan memeriksa log di Nginx. Nah, penegak hukum mempunyai mainan standar global yang bernama LIMS. Sistem ini terhubung langsung ke provider telekomunikasi.
Secara SOP, sistem ini aman dan tertutup. Seharusnya, untuk menyadap nomor seseorang, admin harus memasukkan nomor target plus dokumen surat perintah pengadilan. Tetapi ya namanya juga yang memegang pucuk pimpinan. Ibarat kata, jika kita yang memegang akses root di cluster Proxmox atau memegang kunci Keycloak, ya kita bebas-bebas saja mau melewati aturan validasi itu. Nomor-nomor petinggi, menteri, sampai pengusaha dimasukkan ke dalam task seolah-olah itu operasi resmi. Sistem komputer tidak bisa membedakan mana perintah asli mana yang "pesanan", selama yang login memiliki privilege dewa.
2. Enkripsi vs LIMS: Emang Bisa Baca Whatsapp?
Ini yang sering ditanyakan teman-teman saat sedang ngopi. "Bisa baca isi WA nggak tuh?"
Gini, LIMS itu jagonya jika target menggunakan SMS atau telepon GSM biasa. Suara dan teks bisa diambil mentah-mentah (Content of Communication).
Tapi, jika targetnya menggunakan Whatsapp, Signal, atau Telegram yang sudah End-to-End Encryption (E2EE), LIMS ini mentok cuma bisa mengambil metadata. Dia cuma tahu IP sekian lagi komunikasi dengan IP sekian, jam berapa, posisinya di BTS mana, dan seberapa besar datanya. Jika sampai isi chat WA juga bocor, kuat dugaan sistem LIMS ini dikawinkan dengan spyware (mirip-mirip Pegasus) yang ditanam diam-diam ke HP target untuk membaca layar sebelum dienkripsi. Menyeramkan kan?
3. Menghapus Menghapus Log: Mimpi Buruk Sysadmin
Nah, bagian paling seru di berita adalah saat bulan Oktober kemarin, para pelaku kabarnya buru-buru menghapus log server dan file dari LIMS untuk menghilangkan jejak.
Bapak-bapak yang suka ngoprek Linux pasti senyum-senyum sendiri mendengar ini. Menghapus log (entah itu nge-drop tabel di PostgreSQL, nge-truncate, atau menghapus file syslog di direktori) itu memang bisa membuat tampilan dashboard bersih. Tetapi di dunia Digital Forensics, selama blok storage-nya belum ditimpa data baru (zero-filled), data yang di-delete itu masih bisa di-recover menggunakan teknik file carving.
Belum lagi jika log LIMS-nya ternyata sudah kelempar ke server backup atau NAS, atau nyangkut di cache. Disitanya barang bukti belasan HP sama flashdisk sama tim penyidik itu jadi kunci. Flashdisk itu kemungkinan besar digunakan untuk mengambil data rekaman dari server yang air-gapped (tidak konek internet publik) untuk dibawa dan didengerin sambil ngopi.
Intinya...
Kejadian ini mengingatkan saya sama prinsip dasar di dunia IT Security: Sebanyak apapun firewall yang kita pasang, se-pusing apapun kita setting Fail2Ban atau membuat enkripsi berlapis, titik terlemah dari sebuah sistem itu tetaplah manusia yang duduk di depan keyboard. Trust no one, verify everything.
Udah dulu ah ulasan teknisnya, saya mau lanjut ngecek deployment container Docker dulu. Buat bapak-bapak yang mau share opini atau mau diskusi soal server, langsung gas ke kolom komentar di bawah, ya!
Salam oprek!
💬 Komentar (2)
Tinggalkan Komentar